
Un’analisi comparativa tra evidenze regionali e quadro nazionale, letta attraverso la lente della criminologia vittimologica e della dottrina difensiva multilivello della NATO School di Oberammergau (DEU).
di Mauro Ziani*
Introduzione
La progressiva e inarrestabile digitalizzazione dei processi produttivi ha trasferito gran parte delle dinamichecriminali economiche dal piano fisico a quello cibernetico. Tuttavia, la narrazione prevalente che inquadra il “cybercrime”come un problema puramente informatico svela un profondo limite concettuale. Come insegnano i quadri dottrinali di security e la formazione avanzata impartita presso la NATO School di Oberammergau(DEU)[1], la tecnologia costituisce esclusivamente il canale operativo o il moltiplicatore di forza dell’attacco; il vero baricentro della minaccia e, simmetricamente, il principale bastione della difesa risiedono nel fattore umano e nelle sovrastrutture organizzative e procedurali delle aziende.Esaminando il fenomeno su scala territoriale, l’ultimo approfondimento condotto dall’Ufficio Studi di Confartigianato Emilia-Romagna evidenzia una crescita imponente dei reati informatici a danno del tessuto imprenditoriale regionale, registrando un incremento del 47,4% nel quinquennio 2019-2024[2]. Questo dato supera di gran lunga l’andamento generale degli illeciti contro le aziende (+10,6%), portando il cybercrime a rappresentare il 35,5% della totalità dei delitti commessi contro le attività produttive locali. La provincia di Forlì-Cesena registra addirittura un aumento del 58,5%, posizionandosi al ventiduesimo posto in Italia per la gravità dell’incremento. Circa il 15% delle PMI[3]della regione ha affrontato nell’ultimo anno un incidente informatico critico, spaziando dall’inagibilità temporanea dei servizi alla compromissione diretta degli archivi aziendali.Inserendo l’evidenza emiliano-romagnola nel più ampio contesto nazionale, la convergenza dei dati appare evidente. Il Rapporto Clusit 2026[4] fotografa un’accelerazione strutturale dell’ostilità cibernetica contro il nostro Paese, registrando 507 attacchi di particolare gravità nel solo 2025, valore che ci colloca al primo posto in Europa per volume di incidenti noti. Le rilevazioni di settore, comprese quelle del CERT-AgID[5] e di TIM/Format Research[6], confermano come il comparto manifatturiero e i servizi professionali avanzati costituiscano le prede privilegiate delle organizzazioni criminali, registrando una crescita globale degli attacchi superiore al 79%. In questo scenario, oltre il 60% delle aggressioni al nostro tessuto produttivo mira al guadagno finanziario immediato tramite ransomware o truffe procedurali.
Vittimologia del fattore umano e manipolazione cognitiva
Sotto il profilo propriamente criminologico, il confronto tra il livello locale e quello nazionale rivela una costante fondamentale: l’attaccante predilige sistematicamente la via della manipolazione socio-cognitiva rispetto alla forzatura puramente tecnologica. Lo studio regionale evidenzia che l’89,4% degli illeciti informatici si articola nella forma di truffe e frodi digitali (veicolate da tecniche di phishing), impersonificazione di soggetti apicali e ingegneria sociale. L’aggressore sfrutta le vulnerabilità psicologiche dell’operatore aziendale, come il senso di deferenza verso l’autorità nella cosiddetta CEO Fraud[7], la pressione dell’urgenza artificialmente creata o la fiducia riposta in una comunicazione commerciale apparentemente ordinaria per farsi consegnare le credenziali d’accesso od ottenere l’autorizzazione per transazioni finanziarie fraudolente.Questa evoluzione vittimologica dimostra come le PMI soffrano di una vulnerabilità sistemica dovuta alla scarsa compartimentazione dei processi e all’assenza di una cultura del rischio formalizzata. Molte PMI funzionano poi da porta d’accesso privilegiata verso la grande industria committente: mediante la cosiddetta aggressione di filiera o “Supply Chain attack”, il criminale compromette la piccola azienda fornitrice – dotata di difese più fragili e procedure informali – al solo scopo di risalire la catena fiduciaria ed erodere le difese delle grandi organizzazioni partner.Nella dottrina strategica di sicurezza, il fallimento del singolo operatore non è mai la causa primaria d’un incidente, bensì il sintomo di un’infrastruttura procedurale e organizzativa inadeguata.
L’applicazione della “Defence in Depth” oltre la tecnologia
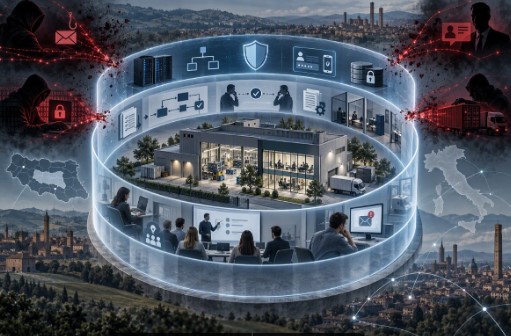
Per arginare un fenomeno che nasce da leve psicologiche e procedurali, la risposta delle imprese non può esaurirsi nella mera installazione di antivirus o firewall aziendali. Recependo i principi cardine della “Defense in Depth” elaborati in ambito strategico e militare, la sicurezza di un’organizzazione deve articolarsi su diversi piani integrati in cui il fattore umano e le procedure operative assumono la priorità assoluta su qualsiasi strumento informatico. Il primo fondamentale livello è rappresentato quindi dalle “persone”.L’organizzazione deve superare la logica della punizione dell’errore per instaurare una vera e propria cultura della segnalazione tempestiva o “No-Blame Culture”. Se il dipendente esita a segnalare un clic sospetto per timore di ritorsioni, il tempo di permanenza silente del malware all’interno della rete aziendale si dilata in modo catastrofico. La formazione del personale deve poi abbandonare la passività dei corsi teorici annuali per trasformarsi in un addestramento continuo basato su simulazioni pratiche ed esercitazioni di “Red Teaming” comportamentale[8].Il secondo livello della difesa in profondità risiede nei “processi” e nelle “procedure operative”, il cui scopo è eliminare la dipendenza della sicurezza dal singolo punto di fallimento umano. Tra le contromisure più efficaci figura il principio della validazione “Out-of-Band[9]”. Per qualsiasi richiesta di variazione delle coordinate bancarie dei fornitori o per disposizioni finanziarie straordinarie, la sola approvazione via e-mail non deve mai essere ritenuta sufficiente, rendendo obbligatorio un riscontro telefonico direttoo attraverso canali pre-verificati. A ciò si affianca la compartimentazione degli accessi e la segregazione delle mansioni secondo la regola del “Need-to-Know[10]”, garantendo che la compromissione dell’utenza di un singolo operatore non consenta all’attaccante di muoversi lateralmente e paralizzare l’intero sistema informativo o produttivo aziendale.Il terzo livello è rappresentato dalla “tecnologia”, che non opera come soluzione autonoma ma come fattore di supporto e abilitazione delle procedure aziendali. In questo ambito rientrano l’adozione dell’autenticazione a più fattori su ogni utenza, la segmentazione logica delle reti tra comparto amministrativo e linee di produzione industriali, e soprattutto l’implementazione di strategie di backup immutabile e offline, al fine di garantire la totale neutralizzazione del ricatto estorsivo tipico dei ransomware[11]. Infine, la resilienza dell’impresa deve essere testata periodicamente mediante simulazioni di crisi o “Tabletop Exercises[12]”, addestrando i vertici aziendali a gestire con lucidità i protocolli di risposta agli incidenti, la comunicazione istituzionale e le notifiche di legge alla Polizia Postale, all’Agenzia per la Cybersicurezza Nazionale e al Garante per la Privacy.
Conclusioni
I dati raccolti sia a livello periferico sia nel contesto nazionale dimostrano che la sicurezza cibernetica delle PMI ha cessato di essere un capitolo di spesa marginale gestito dai soli tecnici informatici, per diventare una componente prioritaria della continuità operativa e della sostenibilità dell’impresa. Benché la richiamata indagine di ConfartigianatoEmilia Romagnamostri un segnale d’attenzione incoraggiante, con oltre il 45% delle PMI della provincia di Forlì-Cesena che sta allocando risorse per la protezione dei dati, il salto di qualità decisivo consisterà nell’orientare tali investimenti verso il rafforzamento della consapevolezza umana e della disciplina procedurale. Solo trasformando la cultura aziendale e trattando il fattore umano come una risorsa consapevole e addestrata sarà possibile disinnescare la minaccia del cybercrime e garantire la tenuta di tutto il sistema produttivo.
*Criminologo Qualificato
Colonnello dell’Arma dei Carabinieri (ris)
Veterano della Difesa
Veterano delle Missioni Internazionali
già Security Officer del NATO Stability Policing Centre of Excellence
[1]https://www.natoschool.nato.int/s/home
[2]https://www.forli24ore.it/notizie/economia-lavoro/2026/09/19/cybercrime-impennata-di-attacchi-alle-aziende-regionali/
[3] Piccole e Medie Imprese.
[4]https://clusit.it/rapporto-clusit/
[6]https://formatresearch.com/en/2026/06/09/cyber-security-report-2026-anno-2025-tim/
[7]https://www.cybersecurity360.it/nuove-minacce/truffa-del-ceo-cose-e-come-tutelarsi-in-tempo-di-smart-working-dallattacco-ceo-fraud/
[8]https://www.ibm.com/it-it/think/topics/red-teaming
[9]https://www.intel.com/content/www/us/en/learn/what-is-out-of-band-management.html
[10]Il principio del “need-to-know” (o accesso su base di necessità) in informatica e sicurezza dei dati stabilisce che un utente, un programma o un sistema deve avere accesso solo ed esclusivamente alle informazioni e alle risorse strettamente necessarie per svolgere il proprio compito specifico, e nient’altro.
[11]https://www.ibm.com/it-it/think/topics/ransomware
[12]https://www.cybersecurity360.it/soluzioni-aziendali/esercitazioni-tabletop-nella-gestione-delle-crisi-cyber-cosa-sono-e-come-renderle-efficaci/